Caso esteja testando a API de Assinatura Digital, a assinatura é feita em 3 partes: inicialização -> cifragem -> finalização.
Na inicialização, o conteúdo a ser assinado é preparado para a assinatura. O cabeçalho e o corpo da requisição devem seguir o formato do cURL no exemplo abaixo, copie o conteúdo e cole no seu Postman ou similares.
curl --location --globoff '{{url_hub}}/api/xml-signature-service/v2/signatures/initialize' \
--header 'Authorization: Bearer {{access_token}}' \
--form 'nonce="1"' \
--form 'binaryContent
="false"' \
--form 'operationType="SIGNATURE"' \
--form 'profile="ADRC"' \
--form 'signatureFormat ="ENVELOPED"' \
--form 'hashAlgorithm="SHA256"' \
--form 'certificate=""' \
--form 'originalDocuments[0][nonce]="1"' \
--form 'originalDocuments[0][content]=@"/path/to/file"' \
--form 'returnType="LINK"' \
--form 'policyOid="2.16.76.1.7.1.6.2.4"'
Atenção! Verifique se a sua aplicação está cadastrada no ambiente de produção ou de homologação, a url_hub é diferente para cada ambiente, a saber:
Produção: https://hub2.bry.com.br
Homoloação: https://hub2.hom.bry.com.br
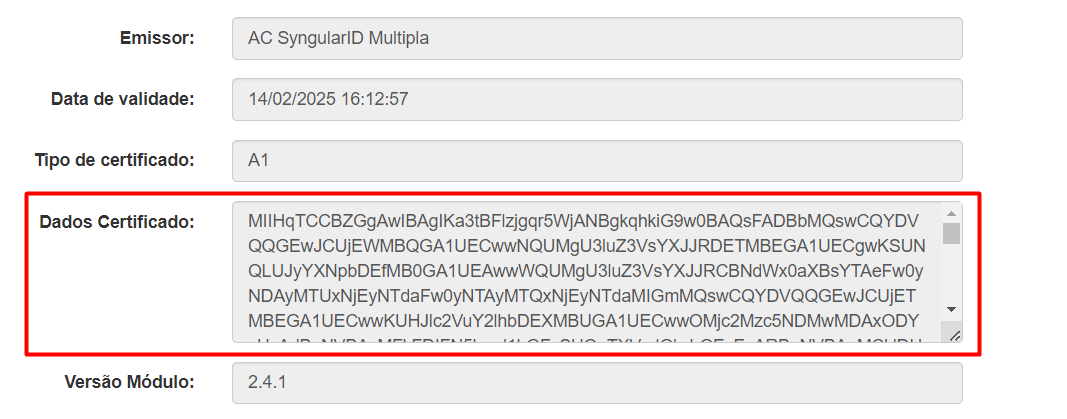
O valor a ser enviado no parâmetro "certificate" é a chave pública do seu certificado codificado em Base64. Você pode obter esse valor acessando a página de testes da extensão Bry aqui. O valor será aquele presente em Dados Certificado.
O retorno da inicialização deve ser no formato:
{
 "nonce": 1,
 "signedAttributes": [
 {
 "nonce": 2,
 "content": "string"
 }
 ],
 "initializedDocuments": [
 {
 "nonce": 2,
 "content": "string"
 }
 ]
}
Agora devemos cifrar o conteúdo retornado na inicialização. A cifragem é o que faz a assinatura digital ser assinatura digital. É nesse passo que, com a chave privada do certificado, assina-se o hash do documento através da extensão.
Copie o conteúdo presente em signedAttributes no retorno da inicialização, acesse a página de testes da extenção Bry aqui e cole no campo hashes do JSON de entrada. Clique em Gerar Assinatura. Copie o valor do campo hashes do JSON de saída e insira no parâmetro finalizations[n][signatureValue] na finalização. Além disso, copie também o conteúdo de initializedDocuments na inicialização e cole como valor do parâmetro finalizations[n][initializedDocument] na finalização.
Deixamos em anexo ao final deste artigo um GIF de exemplo do processo.
O cabeçalho e o corpo da finalização devem seguir o formato do cURL no exemplo a seguir:curl --location --globoff '{{url_hub}}/api/xml-signature-service/v2/signatures/finalize' \
--header 'Authorization: Bearer {{access_token}}' \
--form 'nonce="12312123123123"' \
--form 'binaryContent
="false"' \
--form 'operationType="SIGNATURE"' \
--form 'profile="ADRC"' \
--form 'signatureFormat ="ENVELOPED"' \
--form 'hashAlgorithm="SHA256"' \
--form 'certificate=""' \
--form 'finalizations[0][nonce]="1"' \
--form 'finalizations[0][content]=@"/path/to/file"' \
--form 'finalizations[0][signatureValue]=""' \
--form 'finalizations[0][initializedDocument]=""' \
--form 'returnType="LINK"' \
--form 'includeXPathEnveloped="false"' \
--form 'policyOid="2.16.76.1.7.1.6.2.4"'
Inclua o mesmo valor para o certificado na inicialização e na finalização, de modo geral, todos os parâmetros de mesmo nome na inicialização e finalização devem ter os mesmos valores. O certificado usado na cifragem deve ser o mesmo usado na inicialização e na finalização.
Se tudo der certo, você receberá um link de retorno com o documento assinado ou o conteúdo do mesmo em Base64, dependendo do valor que você configurou em returnType.